El doble factor de autenticación añade una comprobación de identidad al acceso a una cuenta. En una pyme conviene empezar por el correo, la facturación, el dominio y las herramientas desde las que se administra el negocio. Activarlo sin preparar la recuperación, sin embargo, puede dejarte fuera justo cuando pierdes el móvil.
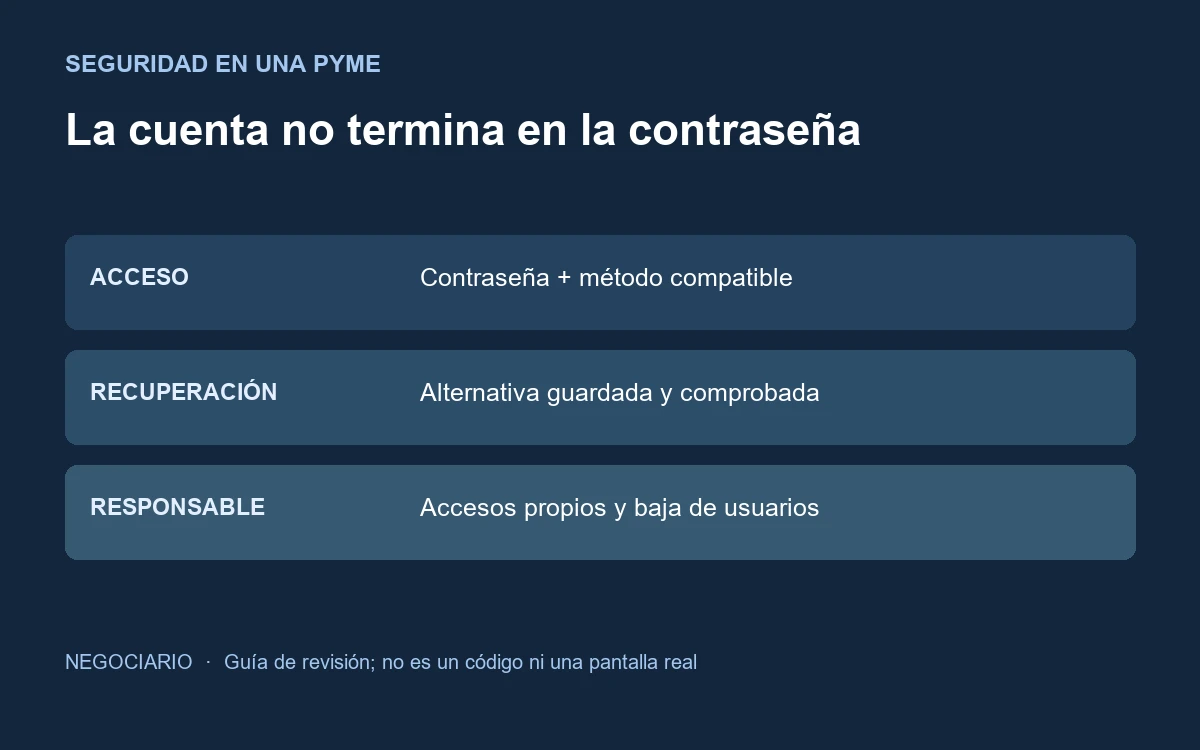
El trabajo completo tiene tres partes: elegir un método compatible, comprobar el acceso y preparar una alternativa segura. Esta guía ayuda a organizar esa revisión. No necesita que compartas contraseñas, códigos ni capturas de tu cuenta con nadie.
Dos factores no son dos contraseñas
La idea es combinar tipos de comprobación distintos: algo que sabes, algo que tienes o una característica biométrica, según el servicio y el mecanismo. Pedir una contraseña y otra clave memorizada no aporta la misma separación que requerir un dispositivo compatible.
INCIBE incluye la autenticación multifactor en su lista de revisión de contraseñas para empresas. Es una medida que debe convivir con accesos individuales, permisos adecuados y recuperación, no sustituirlos.
Qué método elegir: mira la compatibilidad y el riesgo
| Método | Qué conviene comprobar |
|---|---|
| Aplicación de códigos | Cómo recuperar el acceso al cambiar o perder el dispositivo. |
| Notificación de acceso | No aprobar solicitudes que no has iniciado. |
| Llave de seguridad o passkey | Compatibilidad, dispositivos autorizados y alternativa de recuperación. |
| SMS | Dependencia del número y riesgos asociados a su control. No asumir que equivale a otros métodos. |
La ayuda oficial de Google sobre verificación en dos pasos distingue métodos y explica particularidades de las llaves de acceso. Por ejemplo, una passkey puede permitir un flujo sin contraseña: no sería correcto describir todas las opciones como «contraseña más SMS». Las cuentas de trabajo también pueden estar sujetas a políticas del administrador.
Usa la documentación del proveedor de cada servicio y entra desde su dirección habitual. No sigas un enlace recibido por sorpresa para «activar la seguridad». Si desconoces quién administra una cuenta, resuelve esa titularidad antes de cambiar métodos de acceso.
Un orden de trabajo que evita improvisar
- Haz inventario. Cuenta, responsable, permisos y método actual, sin escribir contraseñas en la tabla.
- Prioriza. Empieza por servicios que permiten recuperar o administrar otros.
- Prepara la alternativa. Consulta los métodos admitidos y guarda la recuperación en un lugar adecuado y separado.
- Activa el método. Sigue el procedimiento oficial desde un dispositivo de confianza.
- Comprueba el acceso. Antes de abandonar una sesión válida, asegúrate de que entiendes la verificación y la recuperación.
- Documenta el responsable. Anota el estado y cuándo lo revisarás, sin guardar códigos secretos en un documento compartido.
Hazlo primero con una cuenta controlada y un responsable disponible. Aplicar cambios simultáneos a todas las cuentas puede dificultar identificar qué ha fallado. Una lista de «activado» no sirve si nadie sabe recuperar una cuenta esencial.
Ejemplo: una pequeña oficina cambia de teléfono
Supongamos una empresa ficticia con tres personas. Cada una tiene su acceso y el correo de administración permite gestionar herramientas comunes. La responsable va a sustituir su móvil. Antes de borrar el antiguo, revisa los métodos registrados y el procedimiento de cambio del proveedor; comprueba el nuevo acceso y conserva la alternativa acordada.
El ejemplo no demuestra que la cuenta sea invulnerable. Enseña por qué la recuperación forma parte de la implantación. Tampoco conviene pedir a todas las personas que usen el mismo teléfono del propietario como segundo factor: mezcla responsabilidades y complica las bajas y ausencias.
Qué hacer con solicitudes inesperadas
No apruebes una notificación que no has iniciado ni facilites códigos por teléfono o chat. Abre el servicio por su vía habitual, revisa la actividad y consulta a quien gestione la seguridad si detectas un acceso que no reconoces. No hace falta discutir con quien te pide el código ni demostrarle nada.
La segunda comprobación reduce riesgos, pero no vuelve seguros todos los enlaces ni protege por sí sola una sesión ya comprometida. Mantén dispositivos y navegadores actualizados, limita permisos y revisa usuarios que ya no deben tener acceso.
Una revisión breve para mantenerlo útil
- ¿Tiene cada persona su cuenta y los permisos que necesita?
- ¿Se ha comprobado la recuperación de los servicios críticos?
- ¿Hay teléfonos o dispositivos antiguos registrados?
- ¿Existe un procedimiento para altas, cambios y bajas?
- ¿Se sabe quién puede ayudar sin pedir contraseñas ni códigos?
Completa esta revisión con las copias de seguridad y una prueba de restauración. Si los pasos dependen de una sola persona, documéntalos en un procedimiento operativo de la pyme. Son tareas distintas que conviene coordinar.
Fuentes y fecha de revisión
Información revisada el 31 de octubre de 2026 en la documentación oficial de Google y la lista de contraseñas para empresas de INCIBE. El ejemplo, la secuencia de trabajo y las preguntas son de elaboración editorial. No se han modificado cuentas ni probado mecanismos de recuperación de lectores. Los detalles de cada servicio pueden cambiar.
Preguntas frecuentes
¿Dos contraseñas equivalen a doble factor?
No necesariamente. El objetivo es combinar tipos distintos de comprobación, según las opciones y el mecanismo del proveedor.
¿Puedo perder el acceso si cambio de móvil?
Puede ocurrir si no preparas la transferencia y la recuperación. Revisa el procedimiento oficial y comprueba el nuevo acceso antes de borrar el dispositivo anterior.
¿Debo compartir un código si alguien dice ser del soporte?
No compartas códigos de verificación ni de recuperación. Accede al servicio por su vía habitual y verifica cualquier incidencia con el canal oficial.