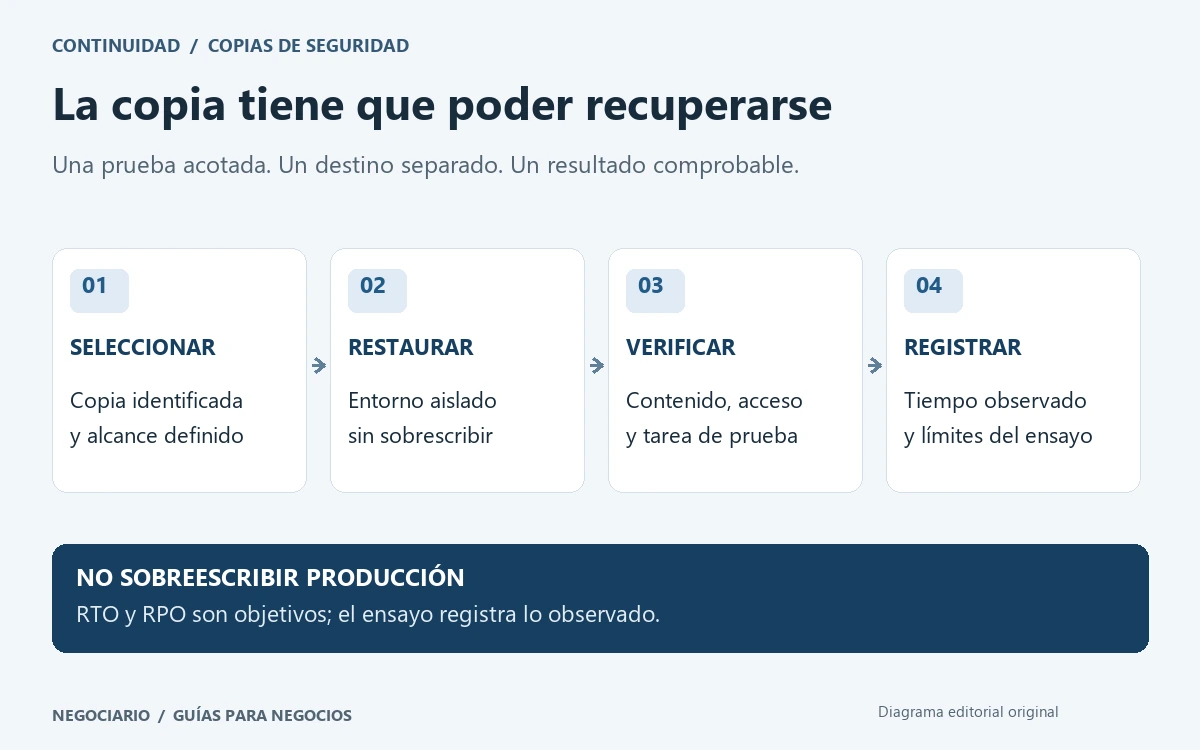
Una copia terminada sin errores todavía necesita pasar una prueba: recuperar información y comprobar que permite trabajar. Una prueba de restauración de copias de seguridad debe tener un alcance definido, un destino separado y un registro del resultado. Abrir un archivo demuestra algo distinto de recuperar una aplicación con sus usuarios, permisos y dependencias.
Esta guía se centra en ese ensayo. Para revisar primero dónde se conservan las copias, está la explicación de la regla de copias de seguridad 3-2-1. Tener varias copias y saber restaurarlas son comprobaciones complementarias.
Elegir qué recuperación se va a probar
Escribe una pregunta concreta: «¿Podemos recuperar la carpeta de presupuestos de ayer?» o «¿Puede iniciarse la aplicación y consultar sus registros?». Identifica la copia, su fecha, el responsable técnico y quien comprobará el contenido. Una muestra de documentos no representa automáticamente todos los datos de la empresa.
La política de copias de seguridad de INCIBE incluye responsables, procedimiento de recuperación y pruebas de restauración. Es una referencia operativa; el ensayo debe adaptarse al sistema utilizado y a la información que realmente necesita el negocio.
Un entorno separado antes de empezar
Acuerda con el responsable técnico un destino de pruebas aislado, con acceso limitado y capacidad suficiente. No sobrescribas archivos ni bases de datos de producción para comprobar si una copia funciona. Evita también que la aplicación restaurada envíe correos, sincronice datos o ejecute operaciones reales por accidente.
Si hay sospecha de infección, recuperar sobre un equipo comprometido puede invalidar el ensayo. Primero debe evaluarse qué entorno es seguro y qué copia resulta apropiada. El boletín oficial de CISA sobre Gunra recomienda implementar y probar copias desconectadas e inmutables, conservadas de forma separada y segmentada. Esa recomendación no convierte cualquier copia en una recuperación garantizada.
Una ficha breve para registrar la prueba
Si alguna columna no cabe, desplaza la tabla lateralmente.
| Campo | Qué dejar anotado |
|---|---|
| Alcance | Carpeta o aplicación, versión y elementos excluidos. |
| Copia | Identificador, fecha y ubicación controlada. |
| Destino | Entorno aislado y persona responsable. |
| Comprobaciones | Archivos abiertos, registros consultados y accesos probados. |
| Resultado | Tiempos observados, incidencias y acciones pendientes. |
No guardes contraseñas ni claves de recuperación en esa ficha. Anota el procedimiento autorizado para obtenerlas. Si una persona distinta no puede localizar la copia o conseguir el acceso previsto, ya hay una incidencia útil que corregir, aunque los archivos estén intactos.
Define también cuándo empieza y termina el cronómetro. Descargar una copia, preparar el equipo y validar el contenido son etapas distintas. Si solo mides la transferencia, ese tiempo no representa la recuperación del servicio. En una aplicación compartida, pide a una persona usuaria autorizada que compruebe una tarea representativa, sin realizar cobros, pedidos ni comunicaciones reales. Deja constancia de las dependencias que quedaron fuera, como una conexión con otro programa.
RTO y RPO: objetivos frente a tiempos observados
El RTO expresa el tiempo objetivo para recuperar el servicio; el RPO, la pérdida de datos tolerada expresada en tiempo. La guía de continuidad de Cyberzaintza desarrolla estos conceptos. Deben partir de las necesidades del negocio, no de una cifra elegida para que el informe salga bien.
Ejemplo ficticio: una empresa fija un RTO de dos horas y un RPO de cuatro para una carpeta. Simula una interrupción a las 10:00 y elige una copia completa de las 08:00. La antigüedad es de dos horas, pero aún debe comprobar que contiene los documentos esperados. Termina el ensayo a las 11:10: registra setenta minutos en esas condiciones, sin prometer el mismo plazo ante cualquier incidente.
Cerrar el ensayo con una decisión
Comprueba algo que tenga sentido para quien usa los datos: abrir varios documentos de fechas distintas, localizar un presupuesto concreto o consultar registros relacionados. Una aplicación puede arrancar y tener incompleta la información necesaria. Deja identificadas las verificaciones realizadas y las que no se pudieron ejecutar.
Después, conserva la evidencia con acceso restringido, elimina las copias temporales según el procedimiento acordado y asigna responsable y fecha a cada corrección. El manual de procedimientos de la pyme es un lugar adecuado para explicar cómo repetir el ensayo. Cuando cambien aplicaciones, permisos o proveedores, revisa también esta prueba.
Revisión de fuentes: 20 de noviembre de 2026.
Preguntas frecuentes
¿Una copia sin errores está comprobada?
El registro de creación no demuestra por sí solo que los datos puedan recuperarse y utilizarse. Hace falta una prueba de restauración con comprobaciones definidas.
¿Se debe restaurar sobre el sistema en uso?
Para un ensayo, se debe preparar con el responsable técnico un destino separado y controlado, sin sobrescribir producción ni activar operaciones reales.
¿Cumplir el RTO en una prueba garantiza la recuperación?
No. El tiempo observado corresponde al alcance y las condiciones del ensayo. RTO y RPO son objetivos que deben revisarse con el negocio.