Opinión · A. Martín. Una herramienta que propone una respuesta puede equivocarse. Una que, además, tiene permiso para enviarla ya está tomando parte en la relación con el cliente. El salto entre ambas situaciones cabe en una casilla de configuración, pero merece una conversación más larga.
Me parece razonable entusiasmarse con los agentes de IA. También me parece razonable empezar preguntando qué pueden cambiar en la empresa. Leer un documento, preparar un borrador y modificar un registro son encargos distintos. Si los tratamos como uno solo, la comodidad empieza a decidir por nosotros.
Una instrucción también puede venir de fuera
La referencia LLM01:2025 de OWASP sobre prompt injection describe cómo un contenido puede alterar el comportamiento esperado de un modelo. En la variante indirecta, ese contenido llega desde una fuente externa, como una página o un archivo que el sistema está procesando.
Ese riesgo hace relevante el contexto. Un agente limitado a resumir material tiene un alcance; otro conectado a datos, herramientas y acciones tiene otro. OWASP recoge medidas de contención, entre ellas limitar privilegios y requerir aprobación humana para operaciones sensibles. La prevención exige varias capas y seguimiento.
El permiso forma parte del encargo
Antes de conectar el siguiente servicio, propondría una hoja de una página. Qué puede leer el agente. Qué puede preparar. Qué puede ejecutar. Quién aprueba una acción importante y dónde queda registrada. Esa hoja obliga a hablar con quien hará el trabajo y con quien responderá si el resultado sale mal.
Imaginemos una consulta de cliente dentro de un documento. Puede contener una petición que el agente deba resumir. Eso no convierte al cliente en la persona autorizada para cambiar permisos internos. La diferencia parece evidente al escribirla; conviene que también exista en el diseño del sistema.
Una prueba pequeña permite discutir mejor
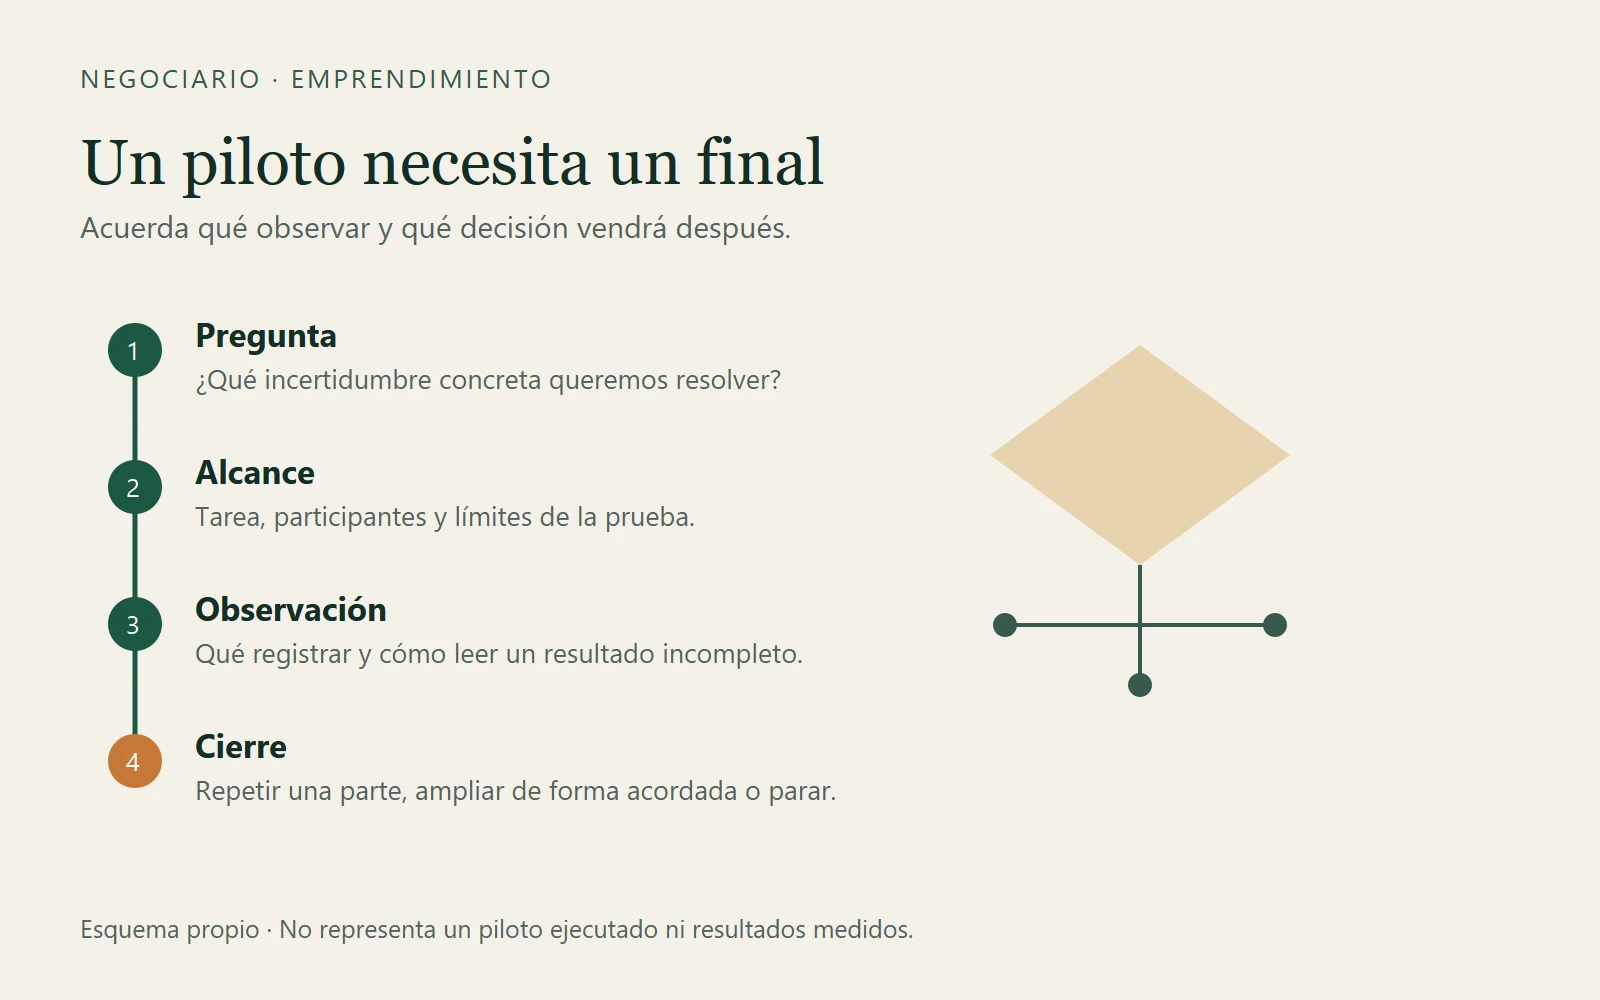
Empezaría con un proceso acotado, datos adecuados y acciones reversibles. El primer objetivo sería comprobar cómo se comporta la herramienta ante dudas y contenido inesperado. No ampliaría permisos solo porque una demostración salga fluida.
La guía de datos, permisos y ciberseguridad al usar IA desarrolla la parte práctica. Mi criterio editorial es que una automatización madura debe permitir entender qué ha hecho y detenerla a tiempo. La empresa sigue necesitando saber quién tiene las llaves, aunque una de ellas la utilice un agente.
A. Martín es el seudónimo del editor de Negociario para las columnas de opinión. Ilustración conceptual generada con IA.
Revisión de fuentes: 14 de noviembre de 2026. La referencia OWASP corresponde a la edición 2025 y describe riesgos, no un incidente reciente.